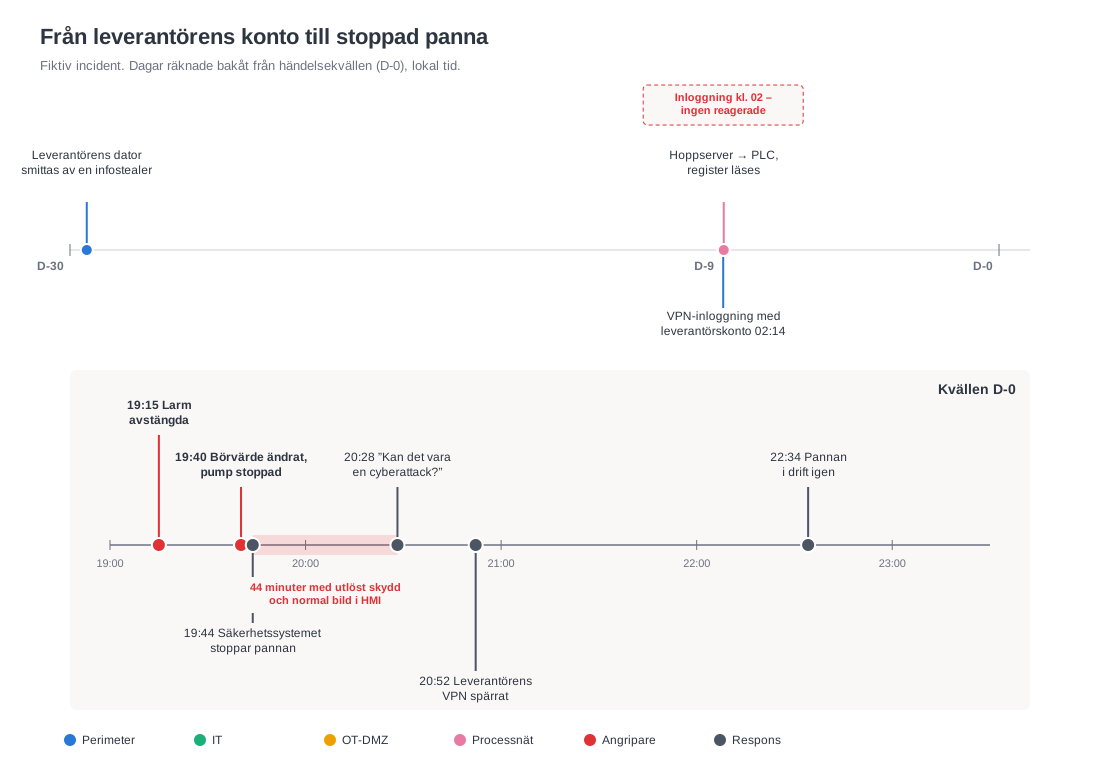
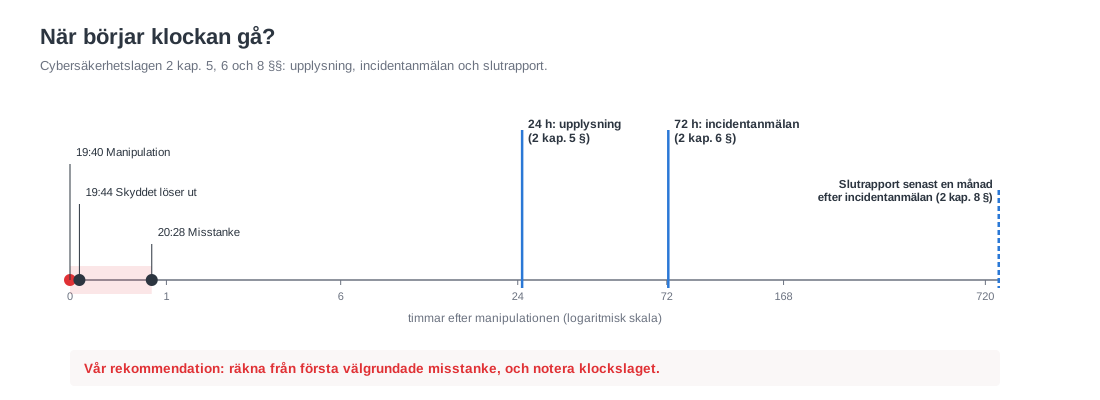
Klockan 19:44 en kall kväll stoppar säkerhetssystemet pannan på hög temperatur. Operatören ser larmet, men HMI:n visar normala värden för framledning och flöde. Det dröjer till 20:28 innan någon frågar om det kan vara en cyberattack.
Byggd på attacken mot ett svenskt värmeverk
Exempel Energi AB finns inte, men mönstret är verkligt. Våren 2025 angrep en prorysk grupp ett värmeverk i västra Sverige, enligt ministern för civilt försvar Carl-Oskar Bohlin. Det blev inga allvarliga följder, eftersom en inbyggd skyddsmekanism slog till (SVT).
Grannländerna har sedan dess skärpt sina bedömningar. Danmark höjde hotnivån för destruktiva cyberattacker till HØJ i september, och Norge höjde cyberrisknivån till HØYT i oktober.
Ett lösenord räckte hela vägen
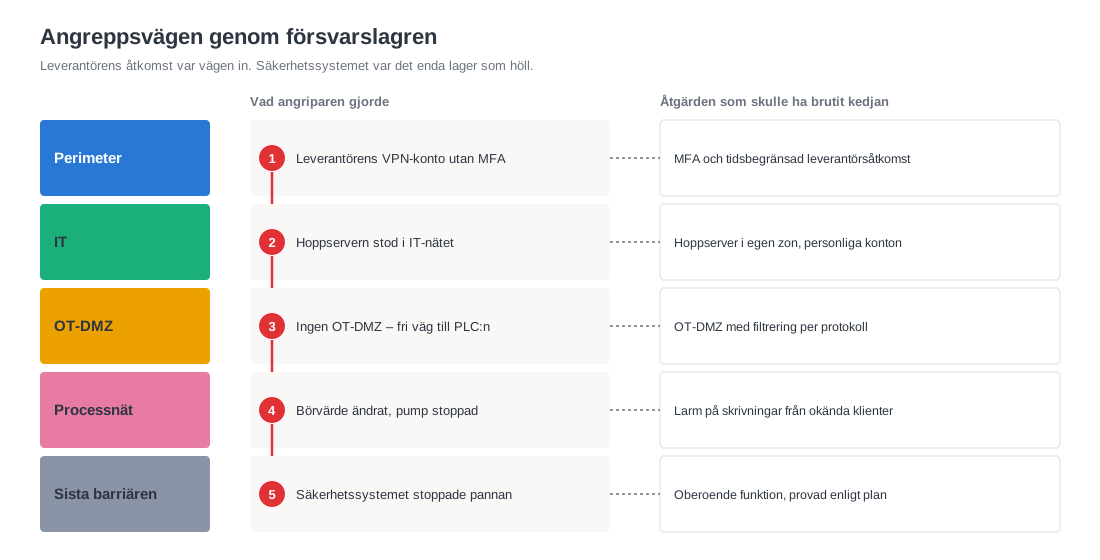
PLC-leverantören hade ett VPN-konto för service. Kontot delades av leverantörens tekniker och krävde bara lösenord. En månad före incidenten smittades en av teknikernas datorer av en infostealer, ett program som samlar in sparade lösenord.
Nio dagar före incidenten loggade någon in med kontot klockan 02:14. Ingen reagerade, eftersom kontot användes ofta och vid alla tider. Den kvällen det hände stängde angriparen först av tre larm och skrev över värdena i HMI:n. Sedan höjdes börvärdet för framledningen och cirkulationspumpen stoppades. Fyra minuter senare stoppade säkerhetssystemet pannan.
Säkerhetssystemet var det enda lager som höll
Försvar i flera lager betyder att ett enda genombrott inte ska räcka. Här gick leverantörsåtkomsten in i IT-nätet, och hoppservern där nådde processnätet direkt. Det fanns ingen OT-DMZ att ta sig igenom.
Det som höll var säkerhetssystemet. Det mäter temperaturen själv och stoppar pannan oavsett vad PLC:n gör.
Driftstörning eller cyberattack?
I 73 procent av de incidenter Dragos hanterade under 2025 ingick komprometterade inloggningsuppgifter till VPN eller hoppservrar. I vårt exempel gick det 44 minuter från att skyddet löste ut till att någon misstänkte en attack, och under hela den tiden visade HMI:n normala värden.
Ett utlöst skydd med normal bild i HMI:n borde i sig vara ett kriterium för att hantera störningen som en möjlig cyberincident.
Vad kräver cybersäkerhetslagen?
Cybersäkerhetslagen gäller sedan den 15 januari 2026 och omfattar även fjärrvärme och fjärrkyla. Ledningen ska gå utbildning i cybersäkerhet, och en betydande incident rapporteras i steg: en upplysning inom 24 timmar, en incidentanmälan inom 72 timmar och en slutrapport inom en månad. Rapporterna går till CSIRT-enheten vid FRA.
Vår rekommendation är att räkna från första välgrundade misstanke och skriva ned klockslaget. En upplysning kan kompletteras senare. Det är värre att rapportera för sent.
Det här kan ni göra redan nu
- Spärra delade leverantörskonton. Öppna åtkomst bara på begäran och för en begränsad tid.
- Inför MFA på all VPN-åtkomst, också för leverantörer.
- Larma på leverantörsinloggningar utanför avtalad tid och från nya adresser.
På lite längre sikt bör hoppservern stå i en egen OT-DMZ med personliga konton, och kraven på MFA och incidentanmälan bör stå i leverantörsavtalen.
Tre frågor till ledningsgruppen
- Vilka leverantörer kan i dag logga in i vår anläggning, och vem godkänner varje inloggning?
- Vilka av våra skyddsfunktioner är oberoende av styrsystemet, och när provades de senast?
- Vem avgör att en driftstörning ska hanteras som en möjlig cyberincident, och vad är kriteriet?
Läs hela analysen
I den fullständiga analysen hittar ni tidslinjen minut för minut, loggarna, Modbus-trafiken som stack ut, en åtgärdsplan med ägare och tidshorisont och kopplingen till cybersäkerhetslagen och CIS Controls.
Källor
- SVT: Prorysk hackerattack mot Sverige (15.04.2026)
- Cybersäkerhetslag (2025:1506)
- Cybersäkerhetsförordning (2025:1507)
- MCFFS 2026:8, föreskrifter om incidentrapportering
- Dragos 2026 OT Cybersecurity Year in Review (17.02.2026)
- Styrelsen for Samfundssikkerhed via Ritzau (24.09.2026)
- NSM hever det nasjonale cyberrisikonivået til HØYT (27.10.2026)
Länkarna kontrollerade 28–29 oktober 2026.
Har ni frågor om OT-säkerhet?